Nuno Mateus-Coelho deixa um alerta que classifica como "relevante" a todos os que tenham recebido o email enviado pela empresa e visados no ciberataque. O especialista considera ainda que a Worten teve uma atitude "negligente"
O ataque informático à Worten, comunicado na quarta-feira, não deve cair no esquecimento dos clientes, muito pelo contrário, defende o especialista em cibersegurança Nuno Mateus-Coelho, para quem se trata de uma "questão complicada", uma vez que "parte importante dos dados que a empresa perdeu incluía o IBAN de pessoas".
"Devia ter sido um aviso claro" que até ao momento ainda não existiu, lamenta Nuno Mateus-Coelho, que diz que todos os clientes deveriam ter recebido o seguinte alerta: "Tenham cuidado e verifiquem, nas semanas seguintes, se foi criado algum débito direto sem autorização".
O especialista em cibersegurança lembra que este aviso é "relevante", porque "existe um prazo de 13 meses para reclamar junto do banco a devolução de dinheiro em operações não autorizadas". E, neste caso, o "atacante tem informação muito sensível" com a qual pode orquestrar "campanhas de engenharia social muito, muito credíveis".
"Vão dizer bem o nome do cliente, vão dizer bem a morada, sabem da encomenda A, B ou C, e vão dizer uma série de coisas tão credíveis que fará com que as pessoas cliquem", adianta o também professor universitário, lembrando que nesta circunstância os hackers: "Têm tudo."
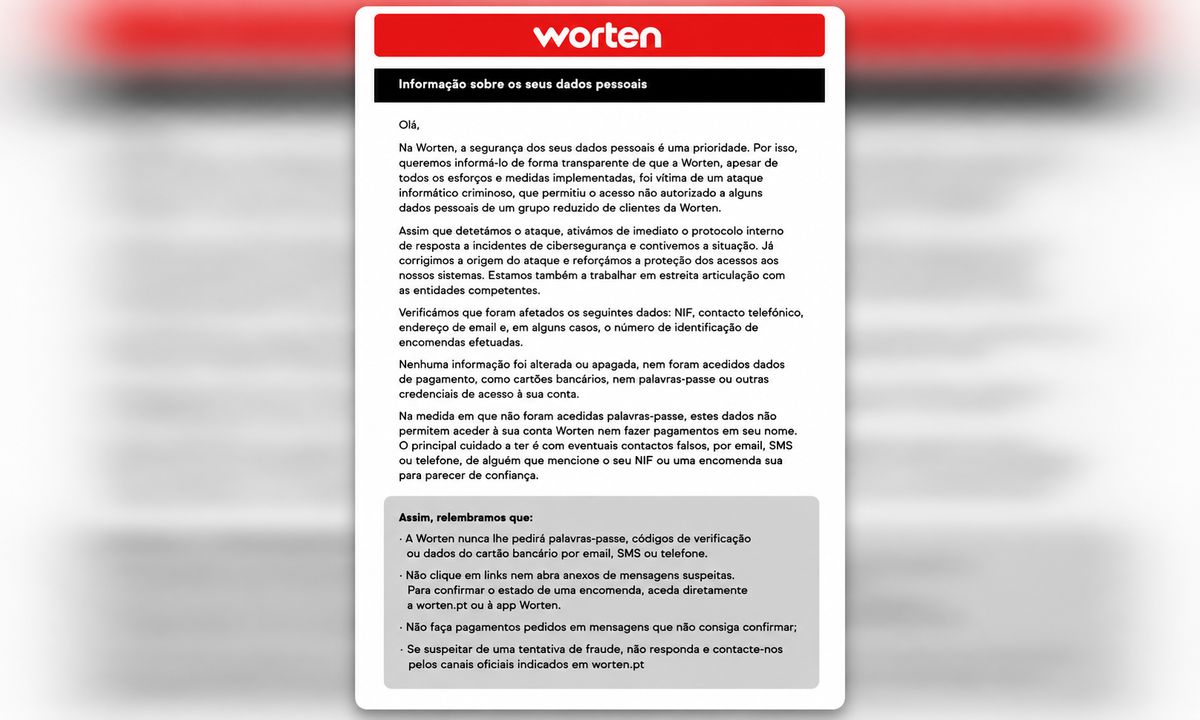
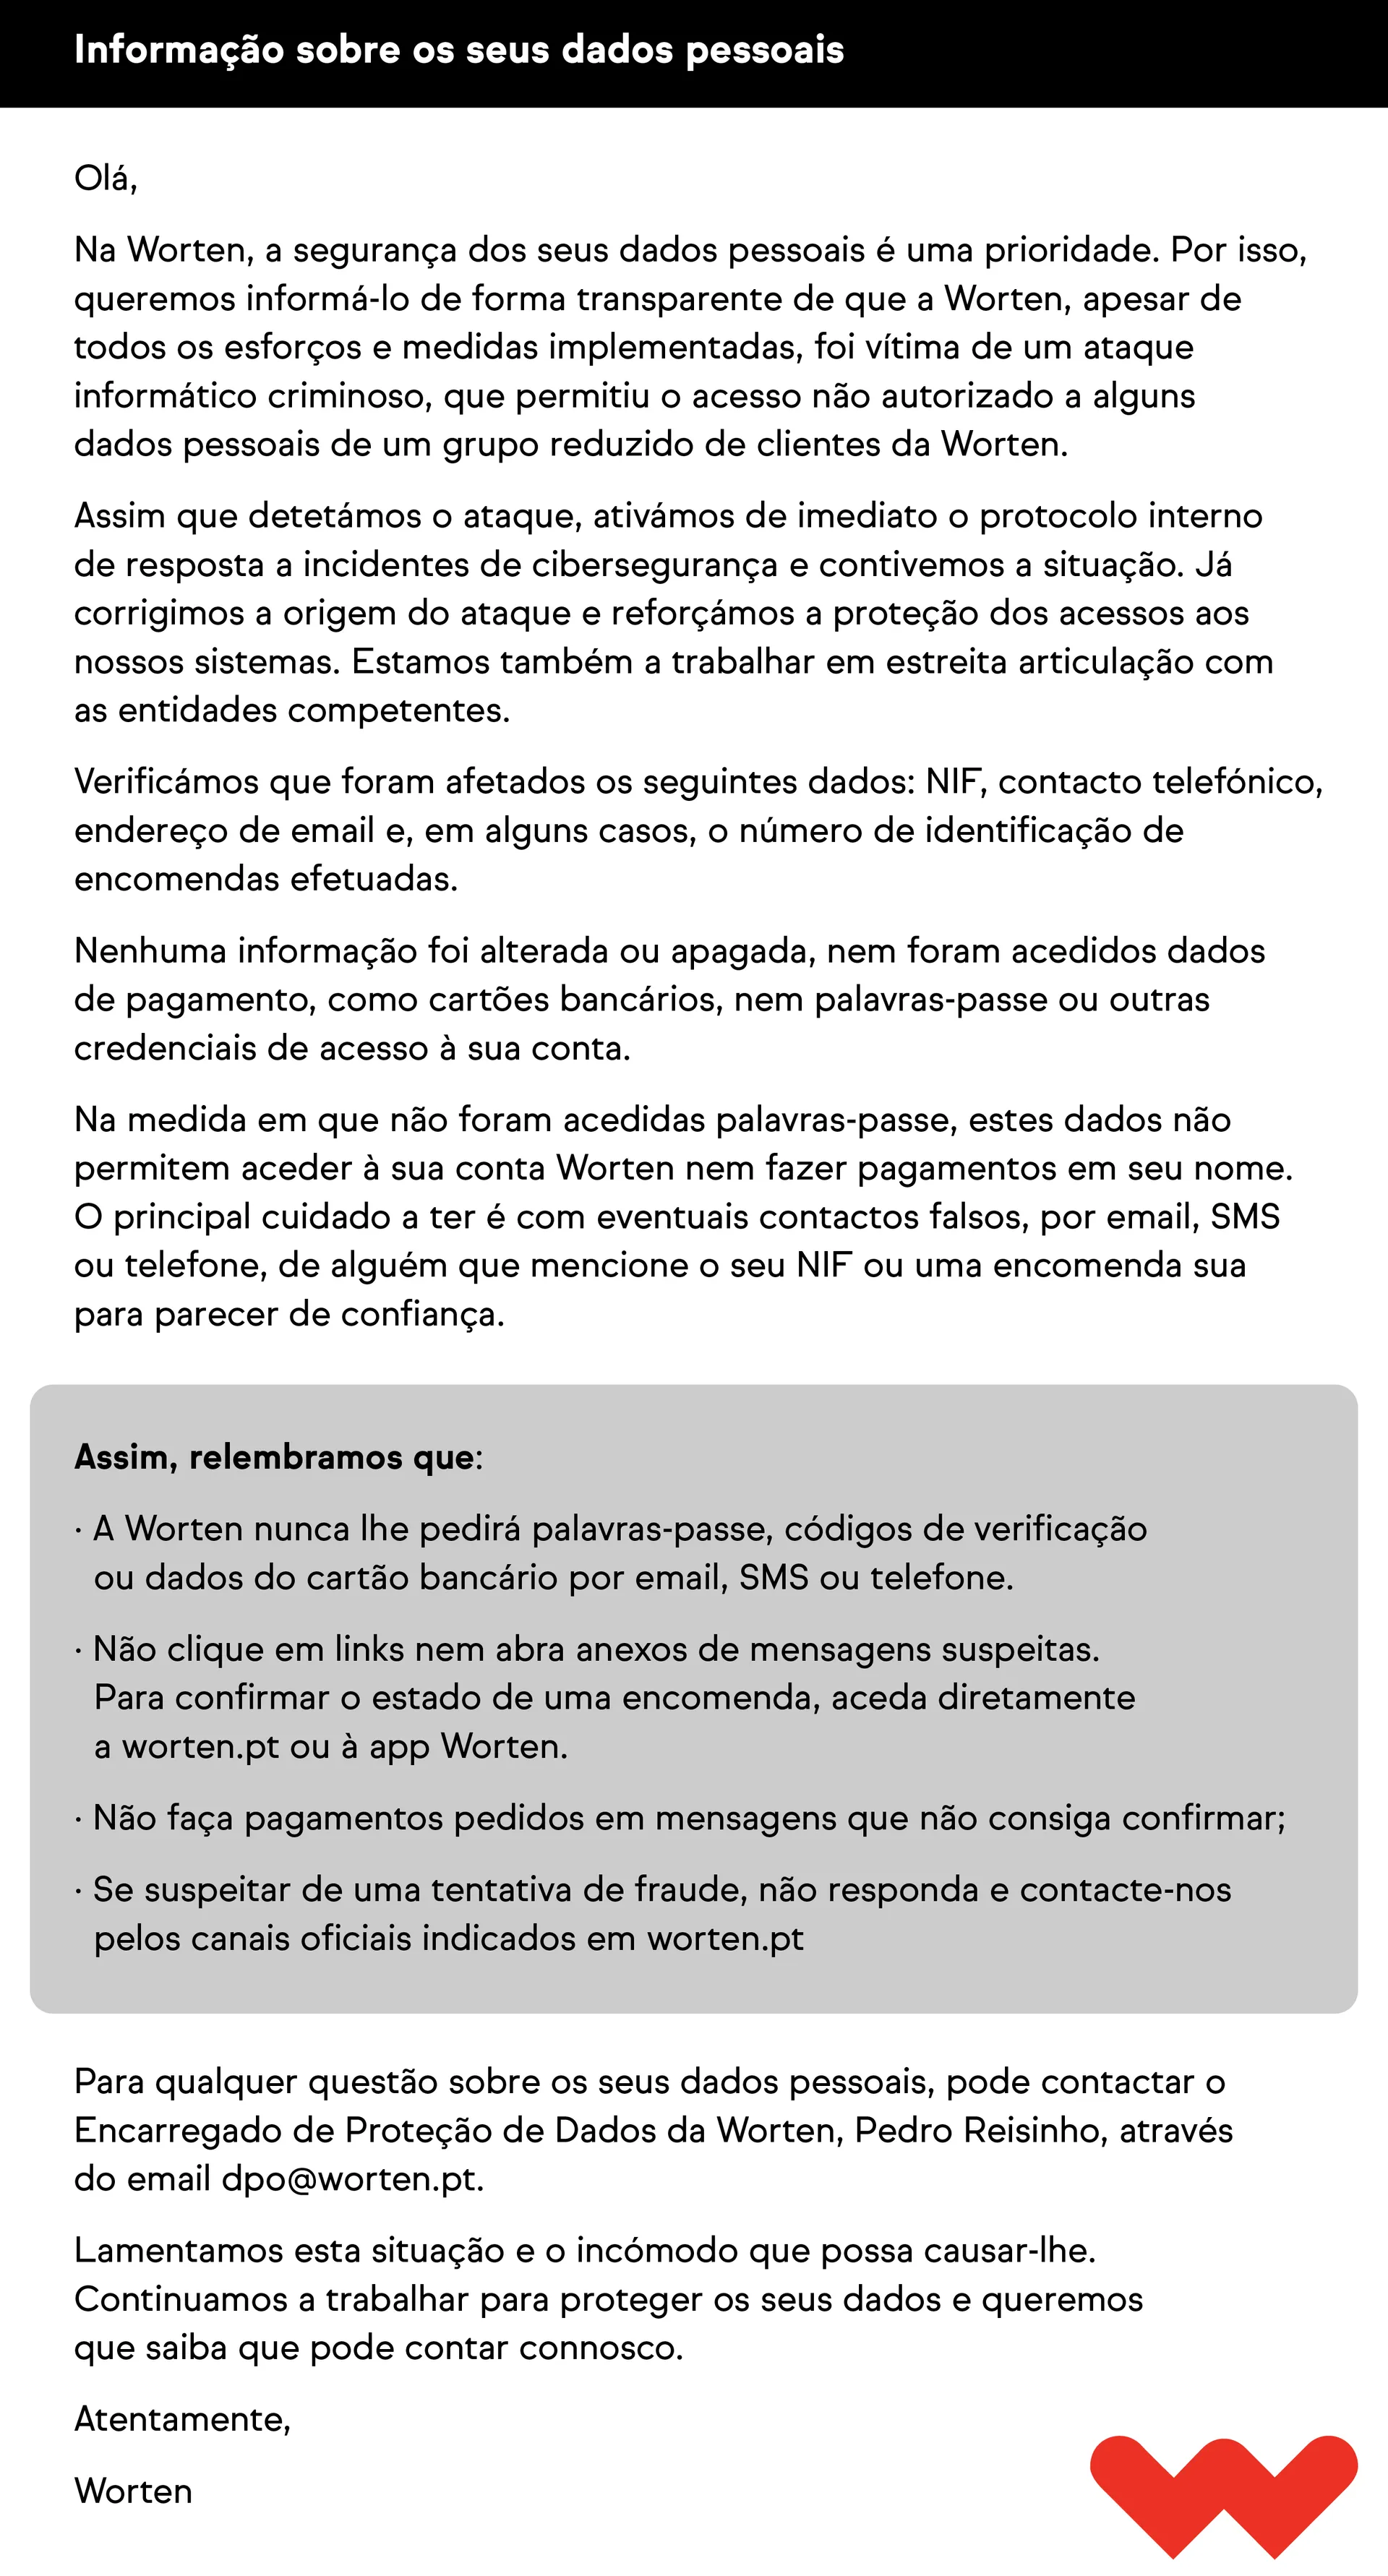
No email, a Worten reconhece que o ataque "permitiu acesso não autorizado a alguns dados pessoais de um grupo reduzido de clientes" e adianta que a lista de dados comprometidos dos clientes são "NIF, contacto telefónico, endereço de email e, em alguns casos, o número de identificação de encomendas efetuadas", sem referir os números de IBAN.
"O principal cuidado a ter é com eventuais contactos falsos, por email, SMS ou telefone, de alguém que mencione o seu nome ou a sua encomenda para parecer de confiança", alertou a Worten.
Nuno Mateus-Coelho classifica como "negligente" a decisão da Worten de não alertar os clientes para "verificarem junto dos bancos se tinham surgido novos débitos diretos não autorizados", porque "foram eles que perderam os dados".
"Os clientes da Worten e da esfera da empresa, no máximo, o que têm agora a fazer é ignorar, de uma forma muito rápida, qualquer comunicação que a Worten faça com o cliente", aconselha o especialista em cibersegurança: "Desconfiem de qualquer comunicação que aparente vir dessas entidades e procurem confirmá-la através de um canal independente."
Worten foi alvo de "ato criminoso de acesso não autorizado"
Numa nota enviada à agência Lusa, a empresa explicou que foi alvo de "um ato criminoso de acesso não autorizado a alguns dados de clientes e prestadores de serviços".
"Da extensa investigação e análise forense levada a cabo pelas equipas especializadas, e embora a investigação ainda esteja a decorrer, salienta-se que nenhuma informação foi alterada ou apagada, não foram acedidos dados de crédito ou financeiros, ou credenciais de acesso, nem o normal funcionamento dos sistemas foi afetado", pode ler-se.
A Worten sublinhou ainda que tomou "um conjunto de medidas adicionais para garantir a proteção e segurança de todos", como "a correção da vulnerabilidade explorada e reforço do controlo de acessos".
"Estamos em plena articulação com o Centro Nacional de Cibersegurança, a Comissão Nacional de Proteção de Dados e a Polícia Judiciária", detalhou ainda.
A empresa realçou também que já "informou diretamente todos os clientes afetados", garantindo que vai continuar a prestar "todo o apoio e esclarecimentos necessários".
"Encontra-se igualmente em curso o processo de informação aos prestadores de serviços afetados", acrescentou.
"Na Worten a prioridade é a segurança dos dados pessoais e dos sistemas sob nossa responsabilidade, digam estes dados respeito a clientes, colaboradores ou fornecedores", pode ler-se ainda na mesma nota.